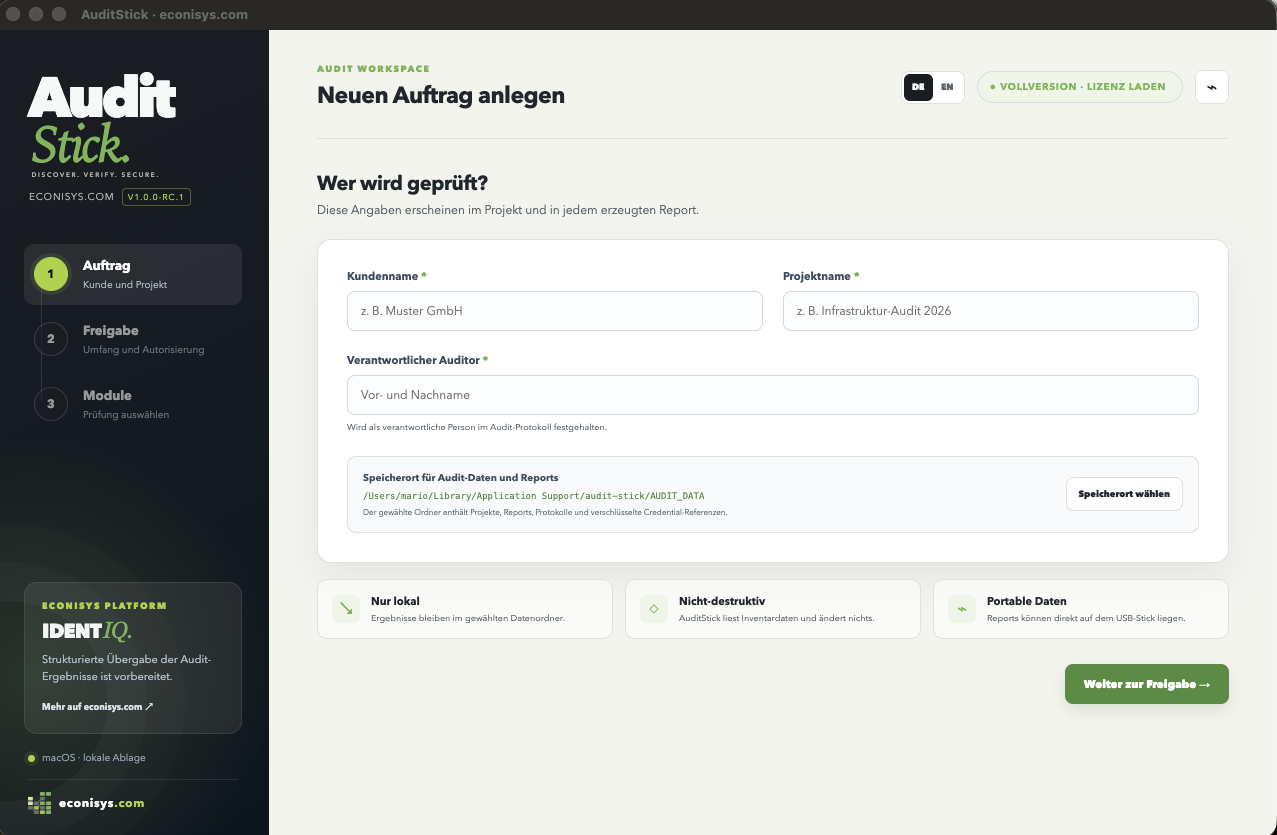
 Auftrag und Projektdaten
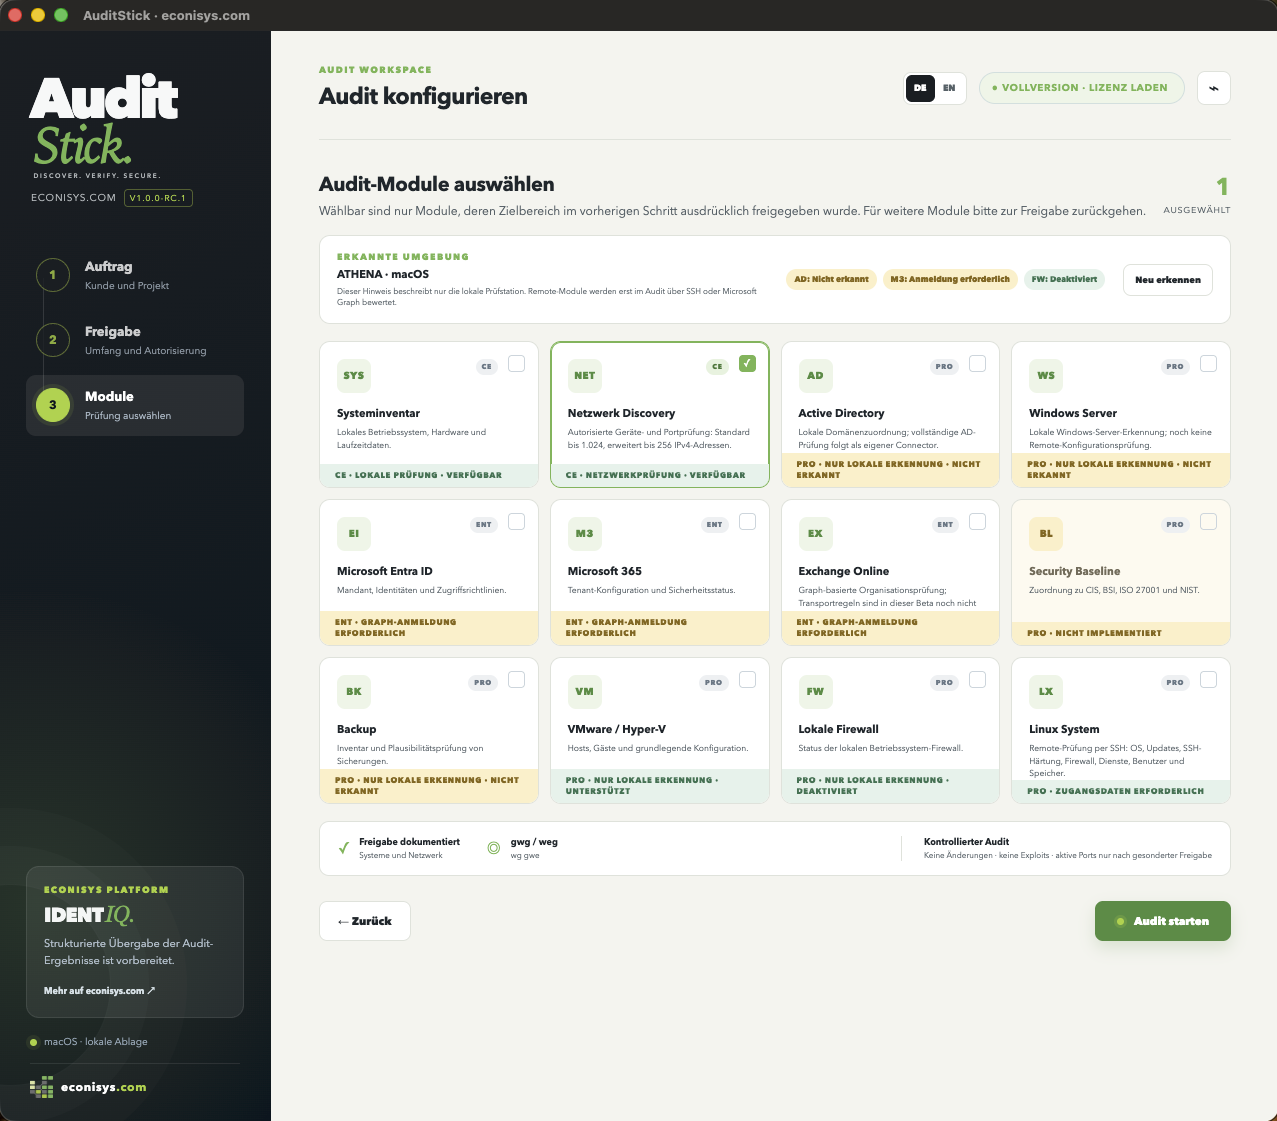 Prüfumfang und Modulauswahl
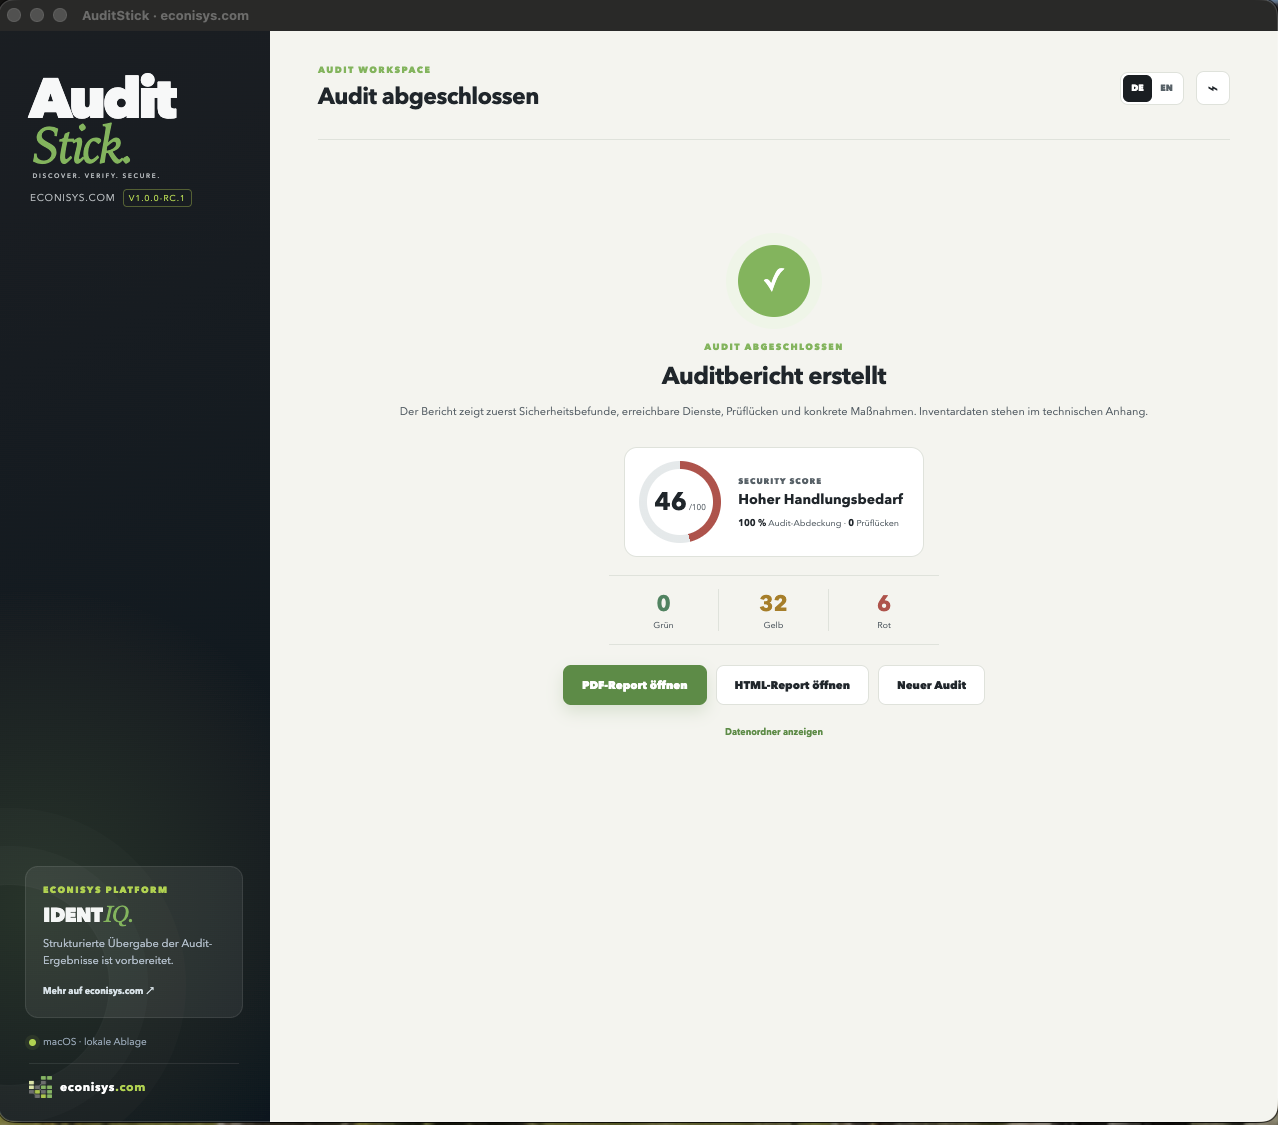 Security Score und Ergebnisübersicht
Systeme, Netze und Module werden vor dem Audit ausdrücklich autorisiert.
Uncategorised
- Details
- Geschrieben von: Mario Dimitriou
- Kategorie: Uncategorised
- Zugriffe: 72
Analyse und Bestandsaufnahme
Audit
Stick.
Portable Software für eine agentenlose, nicht destruktive Bestandsaufnahme Ihrer IT – mit klarer Einordnung statt unübersichtlicher Datenflut.
Klarheit über Ihre IT
Wissen, was vorhanden und erreichbar ist.
IT-Infrastrukturen wachsen. Systeme kommen dazu, Dienste bleiben liegen und Verantwortlichkeiten ändern sich. Der AuditStick schafft eine belastbare Übersicht.
Er untersucht Systeme und Netzwerke agentenlos und nicht destruktiv. Betriebssysteme, erreichbare Dienste, Netzwerksegmente und weitere Infrastrukturmerkmale werden strukturiert erfasst und eingeordnet.
Nicht jeder offene Port ist automatisch ein Sicherheitsvorfall. Entscheidend ist die Einordnung: Was ist vorhanden? Was ist erreichbar? Was ist sauber konfiguriert? Wo fehlt ein Nachweis? Und wo sollte genauer geprüft werden?
- Keine Installation auf den Zielsystemen
- Festgelegter und ausdrücklich autorisierter Prüfumfang
- Security Score, Ampellogik und separat ausgewiesene Prüflücken
- PDF- und HTML-Berichte mit konkreten Handlungshinweisen
Einblick
Vom Auftrag bis zum Ergebnis.
Drei Ansichten dokumentieren den Ablauf vom Einstieg bis zum Ergebnis.
Der Auditor legt zunächst den Auftrag an, definiert anschließend den erlaubten Umfang und die benötigten Module. Nach dem Lauf werden Befunde, Prüflücken und Prioritäten verständlich zusammengeführt.
Ablauf
Prüfumfang festlegen. Analysieren. Entscheiden.
Der AuditStick liest Inventar- und Zustandsdaten und verändert die Zielsysteme nicht.
Befunde, bestandene Kontrollen und Prüflücken werden getrennt ausgewiesen.
Der entscheidende Unterschied
Entscheidungsgrundlagen statt Datenfluten.
Welche Edition passt?
CE ist der nutzbare Einstieg für ein lokales Netzwerk. PRO erweitert die Prüfung auf Unternehmensnetze, Windows, Active Directory, Virtualisierung und Backup. Enterprise ergänzt Cloud- und Microsoft-365-Prüfungen.
- Details
- Geschrieben von: Mario Dimitriou
- Kategorie: Uncategorised
- Zugriffe: 51
CE · PRO · Enterprise
Drei Editionen.
Klare Grenzen.
Die Editionen unterscheiden sich nach Prüfungsumfang und Zielumgebung – nicht durch künstlich beschnittene Grundfunktionen.
Einordnung
Die passende Edition für den tatsächlichen Prüfumfang.
CE ist der ernsthaft nutzbare Einstieg. PRO ist die Arbeitsversion für Unternehmensnetze. Enterprise ergänzt Cloud und tiefere Integrationen.
Alle Editionen arbeiten portabel, offline und ohne Installation auf den Zielsystemen. Security Score, Ampelbewertung, Prüflücken und Berichte gehören immer dazu.
Systeminventar, Netzwerk- und Linux-Prüfungen sowie vollständige Berichte.
Zusätzlich Windows Server, Active Directory, Backup, Virtualisierung und IDENTIQ-Übergabe.
Zusätzlich Entra ID, Microsoft 365, Exchange Online und erweiterte Integrationen.
Funktionsvergleich
| Funktion / Prüfung | CE | PRO | Enterprise |
|---|---|---|---|
| Systeminventar | ✓ | ✓ | ✓ |
| Betriebssystem-Erkennung | ✓ | ✓ | ✓ |
| Hardware- und Basisinformationen | ✓ | ✓ | ✓ |
| Lokales Netzwerk prüfen | ✓ | ✓ | ✓ |
| Mehrere Netzwerke / Netzwerksegmente prüfen | – | ✓ | ✓ |
| Erreichbare Dienste und Ports erfassen | ✓ | ✓ | ✓ |
| Dienste und Ports risikobasiert einordnen | ✓ | ✓ | ✓ |
| Lokale und netzweit erreichbare Dienste unterscheiden | ✓ | ✓ | ✓ |
| Linux-Systeme prüfen | ✓ | ✓ | ✓ |
| Linux Update- und Paketstatus prüfen | ✓ | ✓ | ✓ |
| Linux-Dienste prüfen | ✓ | ✓ | ✓ |
| Linux-Firewall prüfen | ✓ | ✓ | ✓ |
| SSH-Hostkeys erfassen | ✓ | ✓ | ✓ |
| Windows Server prüfen | – | ✓ | ✓ |
| Active Directory prüfen | – | ✓ | ✓ |
| Security Baseline prüfen | – | ✓ | ✓ |
| Backup-Konfiguration prüfen | – | ✓ | ✓ |
| VMware / Hyper-V prüfen | – | ✓ | ✓ |
| Microsoft Entra ID prüfen | – | – | ✓ |
| Microsoft 365 prüfen | – | – | ✓ |
| Exchange Online prüfen | – | – | ✓ |
| Security Score | ✓ | ✓ | ✓ |
| Ampelbewertung Rot / Gelb / Grün | ✓ | ✓ | ✓ |
| Prüflücken separat ausweisen | ✓ | ✓ | ✓ |
| Konkrete Handlungshinweise | ✓ | ✓ | ✓ |
| PDF-Report | ✓ | ✓ | ✓ |
| HTML-Report | ✓ | ✓ | ✓ |
| Deutsch / Englisch | ✓ | ✓ | ✓ |
| Portable Nutzung | ✓ | ✓ | ✓ |
| Keine Installation auf Zielsystemen erforderlich | ✓ | ✓ | ✓ |
| Offline-Audit | ✓ | ✓ | ✓ |
| IDENTIQ-Übergabe | – | ✓ | ✓ |
| Erweiterte Integrationen | – | – | ✓ |
Download folgt.
Die Seite ist vorbereitet. Der eigentliche Download wird freigeschaltet, sobald die erste Version bereitsteht.
- Details
- Geschrieben von: Mario Dimitriou
- Kategorie: Uncategorised
- Zugriffe: 125
Modular enterprise platform
FABRIC.
FABRIC connects identities, automation and infrastructure orchestration in one controllable platform.
Core idea
One platform instead of more isolated solutions.
FABRIC brings together the building blocks companies need for controlled operations.
Identities, systems, approvals and automation are not treated as separate concerns. FABRIC connects them through shared rules and transparent processes without unnecessarily replacing established business systems.
- Provisioning and lifecycle management for identities, services and environments
- Infrastructure orchestration through clearly defined interfaces
- Business logic, roles, approvals and complete logging
- A modular starting point without moving to another product world
Architecture
AUREN is integrated – and remains independent.
AUREN can be deployed independently. Within FABRIC, the same platform provides intelligent automation.
FABRIC extends this core with provisioning, lifecycle control, infrastructure orchestration and company-specific rules. Connectors, agents, permissions and approval logic remain on one common technical foundation.
- AUREN for agents, RAG, analysis and intelligent automation
- IDENTIQ as the foundation for identities, roles and permissions
- Provisioning from initial deployment to controlled retirement
- Unified control instead of four separate systems
The platform in one line
FABRIC = AUREN + Provisioning + Lifecycle + Infrastructure Orchestration + Business Logic
Operating model
Digital employees with clear boundaries.
Agents receive an identity, role, capabilities and a clearly limited scope of work.
Assignments, status, approvals and results remain transparent. A digital employee can analyse, execute, wait for approval or return to standby without uncontrolled continuous activity.
- Roles, skills, connectors and scopes
- Status model from standby to maintenance
- Approval rules for critical steps
- End-to-end logging for operations, security and compliance
There is no need to start big.
FABRIC is modular. Companies can begin with one concrete problem and extend the platform step by step.
- Details
- Geschrieben von: Mario Dimitriou
- Kategorie: Uncategorised
- Zugriffe: 162
Modulare Unternehmensplattform
FABRIC.
FABRIC verbindet Identitäten, Automatisierung und Infrastruktur-Orchestrierung zu einer gemeinsamen, kontrollierbaren Plattform.
Grundgedanke
Eine Plattform statt weiterer Insellösungen.
FABRIC bündelt die Bausteine, die Unternehmen für kontrollierbare Abläufe benötigen.
Identitäten, Systeme, Freigaben und Automatisierung werden nicht getrennt voneinander betrachtet. FABRIC verbindet sie über gemeinsame Regeln und nachvollziehbare Prozesse, ohne vorhandene Fachsysteme unnötig zu ersetzen.
- Provisioning und Lifecycle für Identitäten, Dienste und Umgebungen
- Infrastruktur-Orchestrierung über klar definierte Schnittstellen
- Unternehmenslogik, Rollen, Freigaben und vollständige Protokollierung
- Modularer Einstieg ohne Wechsel in eine neue Produktwelt
Architektur
AUREN ist integriert – und bleibt eigenständig.
AUREN kann unabhängig eingesetzt werden. In FABRIC übernimmt dieselbe Plattform den intelligenten Automatisierungsteil.
FABRIC erweitert diesen Kern um Provisioning, Lifecycle-Steuerung, Infrastruktur-Orchestrierung und unternehmensspezifische Regeln. Konnektoren, Agenten, Rechte- und Freigabelogik bleiben dabei auf einer gemeinsamen technischen Basis.
- AUREN für Agenten, RAG, Analyse und intelligente Automatisierung
- IDENTIQ als Grundlage für Identitäten, Rollen und Berechtigungen
- Provisioning von der Bereitstellung bis zur kontrollierten Stilllegung
- Einheitliche Steuerung statt vier voneinander getrennter Systeme
Die Plattform in einer Zeile
FABRIC = AUREN + Provisioning + Lifecycle + Infrastruktur-Orchestrierung + Unternehmenslogik
Arbeitsmodell
Digitale Mitarbeiter mit klaren Grenzen.
Agenten erhalten Identität, Rolle, Fähigkeiten und einen eindeutig begrenzten Arbeitsbereich.
Aufträge, Status, Freigaben und Ergebnisse bleiben nachvollziehbar. Ein digitaler Mitarbeiter kann analysieren, ausführen, auf eine Freigabe warten oder in den Bereitschaftsmodus zurückkehren – ohne unkontrollierte Daueraktivität.
- Rollen, Skills, Konnektoren und Geltungsbereiche
- Statusmodell vom Bereitschaftsmodus bis zur Wartung
- Genehmigungsregeln für kritische Schritte
- Durchgängiges Logging für Betrieb, Sicherheit und Compliance
Groß anfangen ist nicht erforderlich.
FABRIC ist modular aufgebaut. Unternehmen können mit einem konkreten Problem beginnen und die Plattform schrittweise erweitern.